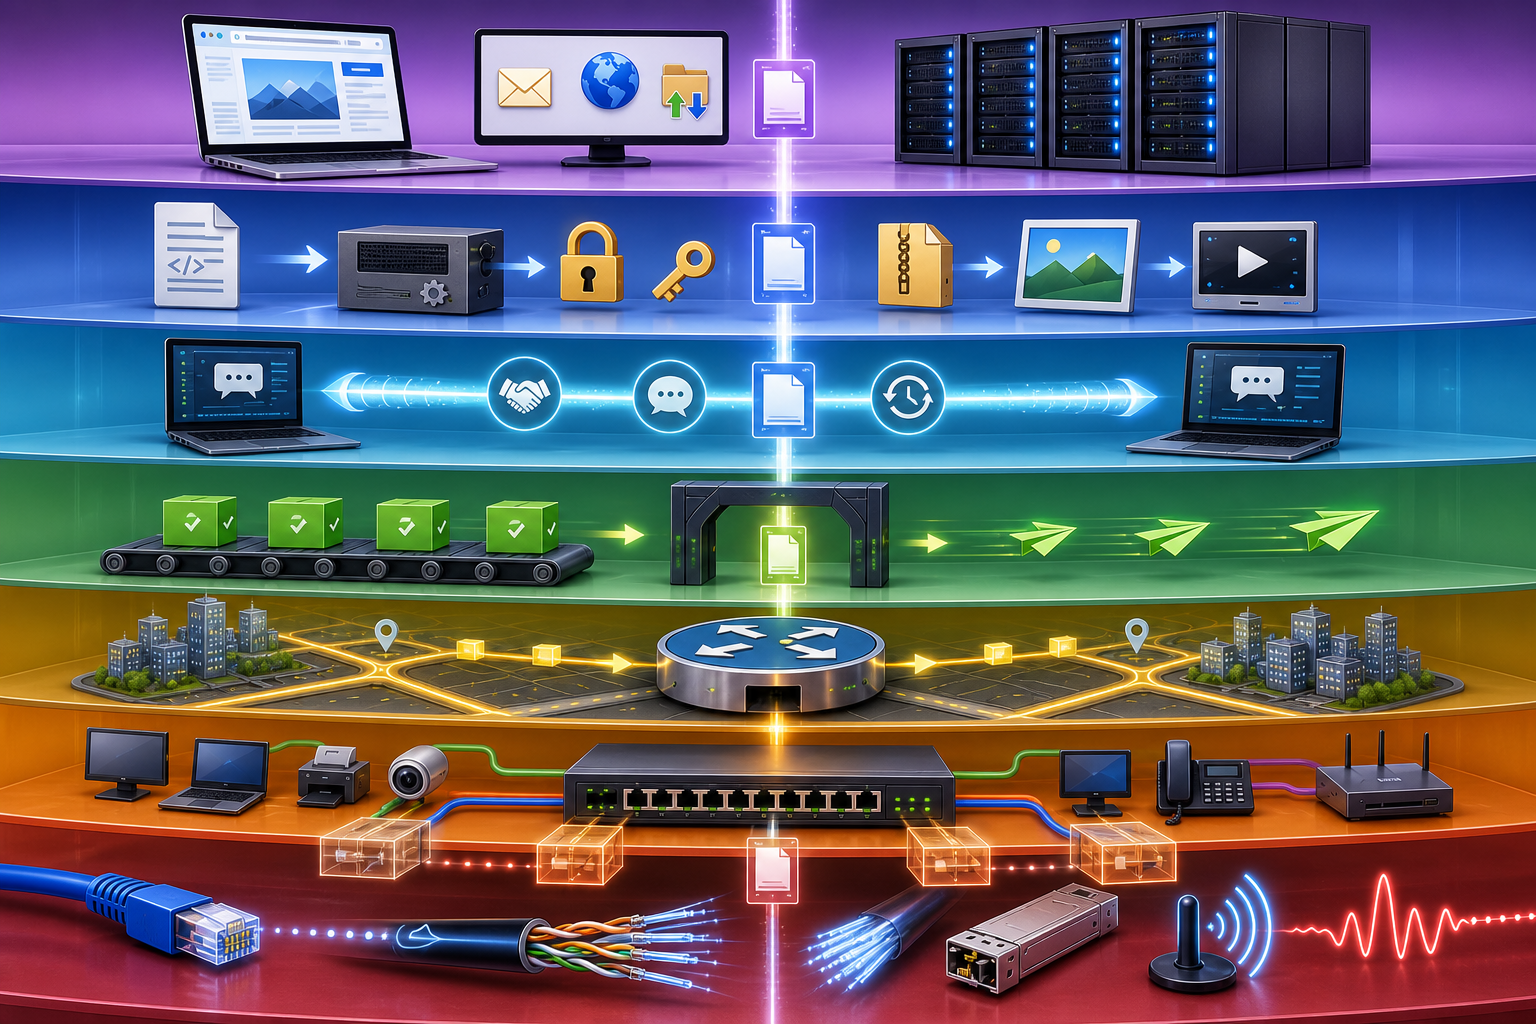
定义请求、响应、资源、名称解析、文件传输、邮件、远程管理和业务语义。
浏览器、Web / DNS / 邮件服务器、正向/反向代理、API 网关、WAF。
应用报文
把“应用访问”拆成七层职责:上层理解业务与数据,下层负责端到端传输、跨网寻址、同链路交付和真实比特传输。点击协议可定位归属,输入名称可快速搜索。
从上到下是发送端封装方向,从下到上是接收端解封装方向。
定义请求、响应、资源、名称解析、文件传输、邮件、远程管理和业务语义。
浏览器、Web / DNS / 邮件服务器、正向/反向代理、API 网关、WAF。
应用报文
数据格式转换、字符编码、序列化、压缩、加密与解密。
编解码器、序列化组件、加密库、证书与密钥组件。
编码后的数据
建立、维护、同步、恢复和终止会话;控制对话方向与检查点。
会话管理器、认证会话、API 会话、连接状态管理。
会话数据
端口复用、分段与重组、可靠性、顺序控制、流量与拥塞控制。
主机协议栈、四层负载均衡、状态检测防火墙、NAT 网关。
UDP 数据报 Datagram
逻辑寻址、路由选择、逐跳转发、生命周期控制以及必要时的分片。
路由器、三层交换机、VPN 网关、部分防火墙。
IP 数据包
成帧、MAC 寻址、介质访问控制、VLAN 隔离和差错检测。
二层交换机、网桥、网卡、无线 AP。
以太网帧
规定电气、光学、机械、接口、编码、速率、距离和物理介质特性。
中继器、集线器、光模块、天线、线缆与接口。
0 / 1 比特流
最容易混淆的协议先记住:HTTP 看业务,TCP 看端口,IP 看路由,Ethernet 看 MAC。
每向下一层,就添加该层需要识别的控制信息;接收端按相反方向拆除。
抓包、排障和产品部署时,先判断问题发生在哪一层。
交换机主要看第 2 层;路由器主要看第 3 层;传统防火墙通常检查第 3–4 层;下一代防火墙会识别应用;WAF 主要理解第 7 层 HTTP/HTTPS 业务。
OSI 是便于学习、设计和排障的概念参考模型。真实互联网主要采用 TCP/IP 协议族,第 5–7 层经常合并进“应用层”,部分协议存在跨层或边界属性。